
Pourquoi Bailey a-t-il fait du test sa priorité ?
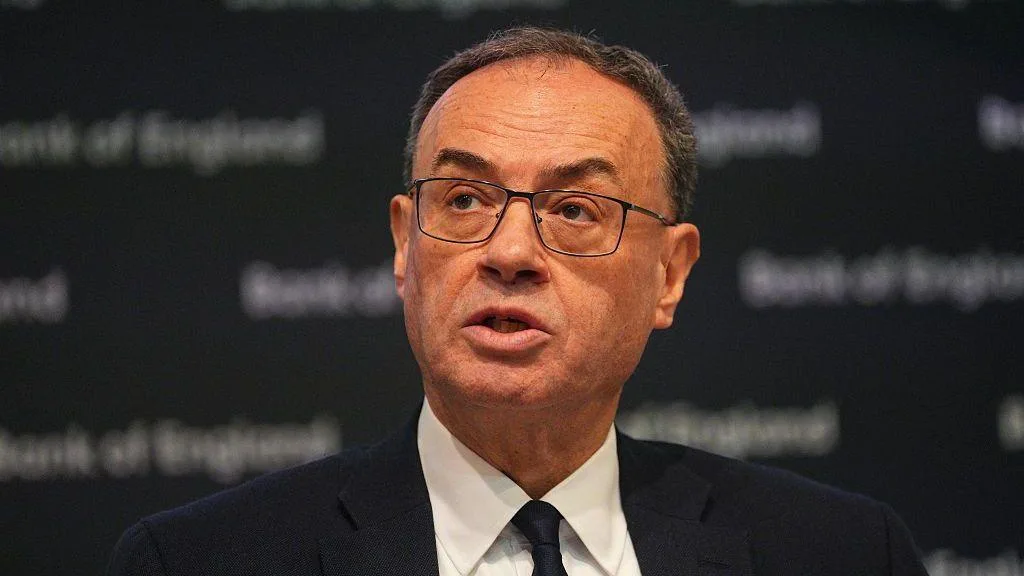
Alors que les débats sur la réglementation de l’intelligence artificielle s’intensifient, Andrew Bailey, président de la Banque d’Angleterre, estime que le point de départ ne doit pas être de nouvelles lois, mais des tests de sécurité approfondis. Tout en soulignant que les risques sont bien réels et qu’ils augmentent, il a aussi insisté sur l’ampleur des bénéfices économiques et opérationnels que cette technologie peut apporter.
Dans son premier texte publié sur Substack, Bailey défend une approche consistant à soumettre d’abord les systèmes à des tests stricts, à repérer leurs failles et à mettre en place, à ce stade, les garde-fous nécessaires pour limiter les risques. Selon lui, arrêter le développement de l’IA ou l’interdire n’est pas une option pertinente ; en revanche, avancer sans mécanismes d’intervention ni limites de fonctionnement pourrait créer de graves problèmes.
De futures règles plus formelles restent possibles
Bailey a également tenu à préciser que cette approche centrée sur les tests ne signifie pas un rejet durable de toute réglementation. Il a indiqué qu’un cadre plus formel pourrait voir le jour avec le temps, tout en affirmant que l’urgence actuelle consiste à observer le comportement des systèmes et à se préparer à d’éventuelles conséquences inattendues.
- Il s’oppose à un arrêt complet du développement de l’IA.
- Il veut, dans un premier temps, des tests rigoureux pour faire ressortir les vulnérabilités.
- Il reconnaît qu’un cadre réglementaire plus institutionnalisé pourrait émerger à plus long terme.
Que signifient les mesures prises au Royaume-Uni et aux États-Unis ?
Bailey a déclaré que, parmi les travaux menés au Royaume-Uni dans ce domaine, les tests réalisés par l’AI Security Institute, institut britannique dédié à la sécurité de l’IA, pourraient constituer une base importante. Il a toutefois ajouté qu’il fallait accélérer le rythme des avancées. Il a notamment averti que, pour les systèmes avancés capables d’apprendre par eux-mêmes, l’absence d’un mécanisme d’intervention efficace pourrait conduire les modèles à devenir progressivement des structures fermées, s’auto-gérant.
Aux États-Unis, le débat se poursuit entre les géants de la technologie et les responsables politiques. Après la dernière réunion avec les dirigeants d’OpenAI, Anthropic, Nvidia, SpaceX, Meta et Google, il a été annoncé que les entreprises avaient signé un document leur attribuant la responsabilité de la sécurité de leurs propres technologies, avec une portée contraignante définie sur le plan moral. La décision d’OpenAI de ne pas publier son dernier modèle pour des raisons de sécurité a aussi rendu cette controverse plus visible.
Quels effets possibles pour les entreprises et l’investissement ?
Le message de Bailey met à court terme davantage l’accent sur les coûts de conformité et de test que sur un risque immédiat d’interdiction ou de restrictions sévères pour les entreprises d’IA. Dans ce cadre, il envoie aux investisseurs un signal de croissance encadrée plutôt que de frein brutal, tout en pouvant rendre les standards de sécurité plus déterminants lors des lancements de produits.
Par ailleurs, l’idée que l’échec de certains tests ne signifie pas que la démarche est mauvaise constitue un signal important pour le secteur. L’approche de Bailey laisse entendre, en particulier pour les entreprises actives dans la finance, le cloud et les grands modèles de langage, qu’un équilibre plus strict sera recherché entre attentes de croissance et gestion des risques.
"""
Commentaires (0)
Aucun commentaire. Soyez le premier.
Écrire un commentaire
Yorum yazmak için giriş yapın. Üyelik ücretsiz; yorumunuz editör onayından sonra yayımlanır.