
Hissede sert düşüş ve soruşturmanın kapsamı
Asos siber olay sonrası Londra piyasasında şirket hisseleri salı günü yaklaşık %10 geriledi. Şirket, uygulama kullanıcılarına gönderilen yetkisiz bildirimlerin ardından üçüncü taraf platformlarda izinsiz faaliyetleri araştırdığını duyurdu. Yıllık yaklaşık 17 milyon müşteriye 150'den fazla pazarda hizmet veren perakendeci için gelişme, hem itibar hem de piyasa güveni açısından yakından izleniyor.
Asos, bazı temel kişisel bilgilerin erişime açılmış olabileceğini, ancak ödeme kartı verileri ile hesap parolalarının etkilendiğine inanmadığını bildirdi. Şirket ayrıca internet sitesi ve uygulamanın normal şekilde çalıştığını, müşterilerin alışveriş yapmaya devam edebileceğini açıkladı.
Bildirim nasıl yayıldı ve hangi sistemler inceleniyor?
Salı sabahı kullanıcılara ulaşan bildirimin kaç kişiye gittiği henüz net değil. Ancak Google Play verilerine göre ASOS uygulaması Android cihazlarda 10 milyondan fazla indirildi; Avustralya, Fransa, İsveç ve İrlanda Cumhuriyeti'ndeki bazı kullanıcıların da aynı mesajı aldığı aktarıldı.
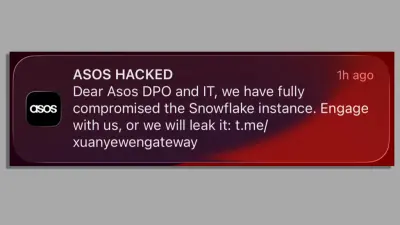
Mesajda saldırganlar, şirketin veri koruma ve bilgi işlem ekiplerine seslenerek bir Snowflake ortamının tamamen ele geçirildiğini öne sürdü ve bir Telegram kanalına yönlendirme ekledi. Siber güvenlik uzmanları, uygulama kullanıcılarına itme bildirimi gönderebilmek için Snowflake'ten ayrı bir bildirim sistemine erişim gerektiğine dikkat çekiyor; bu da olayın tek bir platformla sınırlı olmayabileceği ihtimalini gündeme getiriyor.
Kurumların ilk değerlendirmesi
Snowflake, yürüttüğü incelemede şu ana kadar kendi platformunda bir ihlal tespit etmediğini bildirdi. BBC'nin aktardığına göre Birleşik Krallık Ulusal Siber Güvenlik Merkezi, Asos'a destek teklif etti; şirket de iç ve dış uzmanlarla, ayrıca ilgili makamlarla birlikte çalıştığını açıkladı.
Müşteriler ve yatırımcılar için öne çıkan riskler
Asos, salı günü bildirim platformlarına erişimi sınırlandırmak için derhal adım attığını duyurdu. Buna karşın haberin yayımlandığı sırada şirketin, Birleşik Krallık veri koruma otoritesi Bilgi Komiserliği Ofisi'ne (ICO) henüz bir ihlal bildirimi yapmadığı belirtildi.
Uzmanlara göre saldırının amacı, müşterileri doğrudan hedef almaktan çok şirket üzerindeki baskıyı artırmak olabilir. Yine de olay; veri sızıntısı endişesi, olası dolandırıcılık girişimleri ve müşteri güvenindeki zayıflama nedeniyle perakendecinin gelir görünümü ile marka değeri üzerinde risk oluşturuyor.
Kullanıcılar için öne çıkan önlemler
- Bildirimde yer alan bağlantılara tıklanmaması
- Güncellemelerin yalnızca şirketin resmi kanallarından takip edilmesi
- E-posta, SMS veya aramalarla sunulan iade ve destek tekliflerine karşı dikkatli olunması
- Farklı hizmetlerde farklı parola kullanılması ve iki adımlı doğrulamanın etkinleştirilmesi
Commentaires (0)
Aucun commentaire. Soyez le premier.
Écrire un commentaire
Yorum yazmak için giriş yapın. Üyelik ücretsiz; yorumunuz editör onayından sonra yayımlanır.