
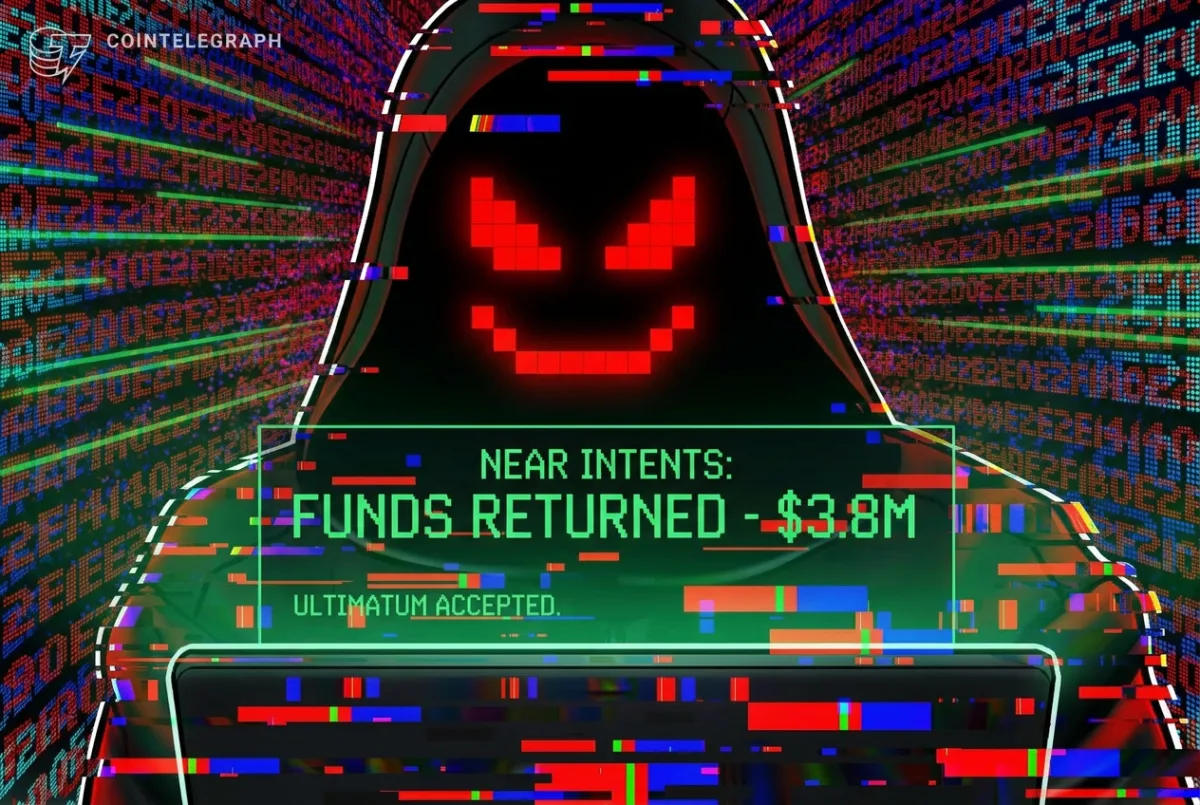
Çalınan 3,8 milyon doların tamamı iade edildi
NEAR Intents, Perşembe günü yaşanan güvenlik ihlalinde çalınan yaklaşık 3,8 milyon doların tamamen geri alındığını duyurdu. Açıklama, platformun saldırının arkasındaki kişiyi tespit ettiğini bildirmesi ve fonların geri verilmesi için 48 saatlik süre tanımasının ardından geldi.
Alex Shevchenko, Cuma günü yaptığı paylaşımda fonların eksiksiz biçimde geri gönderildiğini açıkladı. Shevchenko ayrıca, “
Fonlar tamamen geri gönderildi” mesajıyla soruşturmanın durdurulduğunu ve benzer durumlarda hizmetleri aksatmak yerine hata ödül programlarının kullanılmasını istedi.
Olay, kullanıcı varlıklarının korunması ve platform güvenliği açısından kripto piyasasında yakından izlenen başlıklardan biri haline geldi. Fonların iade edilmesi, doğrudan mali kayıp riskini azaltırken, altyapı güvenliği ve operasyonel süreklilik konularını yeniden öne çıkardı.
Güvenlik açığı hangi sistemde ortaya çıktı?
NEAR Intents, ihlalin tespit edilmesinin ardından hizmetlerini geçici olarak durdurdu. Şirketin ilk incelemesine göre sorun, Omni yatırma ve çekme altyapısının, NEAR Intents akıllı sözleşmesiyle etkileşiminde bulunan bir hatadan kaynaklandı.
Ön inceleme kapsamında çalınan paranın kullanıcı fonlarından oluştuğu belirtildi. Şirket, etkilenen kullanıcıların zararının tam olarak karşılanacağını daha önce kamuoyuna duyurmuştu.
Fon hareketleri ve kullanıcılar açısından öne çıkan noktalar
- Güvenlik ihlali Perşembe günü tespit edildi ve hizmetler durduruldu.
- Şirket, saldırganın kimliğini belirlediğini açıklayarak fonların iadesi için 48 saat süre verdi.
- Daha sonra yapılan açıklamada çalınan yaklaşık 3,8 milyon doların tamamının geri döndüğü bildirildi.
- Blokzincir araştırmacısı ZachXBT, olayla bağlantılı fonların KuCoin borsasına taşındığını ve ardından Bitcoin ağına köprülendiğini söyledi.
Kripto piyasası açısından dosyada hangi başlıklar izleniyor?
Fonların tam iadesi, kullanıcıların varlıklarına ilişkin en büyük belirsizliği ortadan kaldırsa da, olay merkeziyetsiz finans altyapılarında güvenlik açıklarının yaratabileceği operasyonel riskleri bir kez daha gündeme taşıdı. Sürecin bundan sonraki aşamasında, platformun güvenlik önlemlerini nasıl güçlendireceği ve durdurulan hizmetlerin nasıl sürdürüleceği yakından takip edilecek.
Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten.
Kommentar schreiben
Yorum yazmak için giriş yapın. Üyelik ücretsiz; yorumunuz editör onayından sonra yayımlanır.