
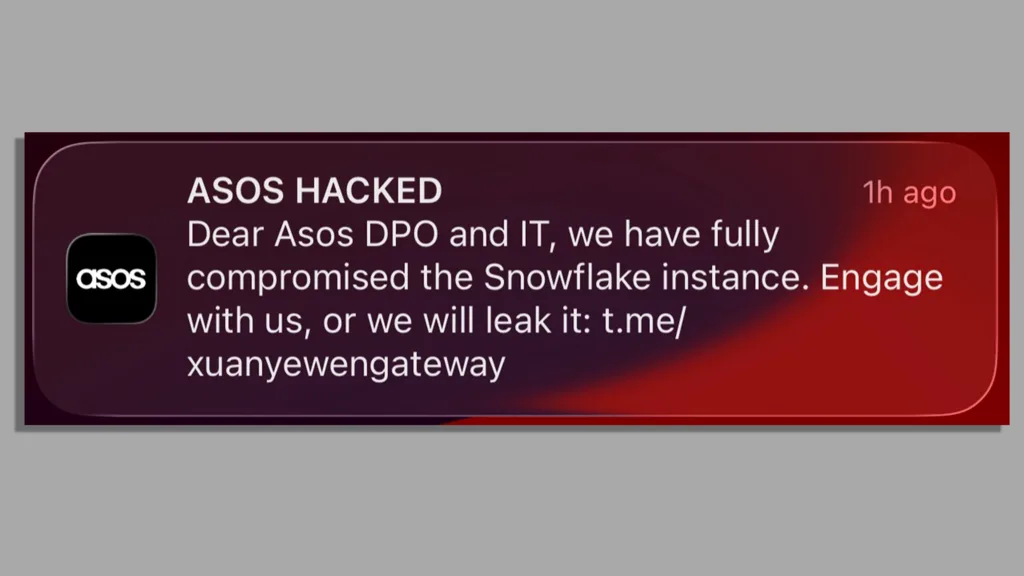
Yetkisiz bildirim sonrası soruşturma başlatıldı
Birleşik Krallık’taki kullanıcıların telefonlarına salı sabahı ulaşan Asos yetkisiz bildirimi, şirketin uygulamasından gönderilmiş gibi görünen bir açılır mesajla ortaya çıktı. Mesajda dış bağlantı yer alırken, Asos müşterilere gönderdiği e-postada özür dileyerek bildirimin dikkate alınmamasını ve bağlantının tıklanmamasını istedi.
Şirketin salı akşamı yaptığı güncellemeye göre olaydan etkilenmiş olabilecek veriler arasında isim ve iletişim bilgileri gibi temel kişisel bilgiler bulunabilir. Buna karşılık Asos, ödeme kartı bilgilerinin ya da hesap şifrelerinin etkilendiğine inanmadığını bildirdi.
Snowflake açıklaması ve hâlâ yanıt bekleyen sorular
Bildirimi gönderen kişi ya da grubun, şirketin Snowflake ortamını tamamen ele geçirdiğini öne sürdüğü görüldü. Ancak veri depolama şirketi Snowflake, BBC’ye yaptığı açıklamada platformunda herhangi bir ihlal tespit edilmediğini duyurdu.
Asos, şüpheli erişimi sınırlandırmak için hemen adım attığını, konuyu incelediğini ve danışmanlarla birlikte ilgili makamlarla çalıştığını açıkladı. Buna rağmen olayın arkasında kimin bulunduğu, kaç kullanıcının bildirimi aldığı ve hangi bilgilerin gerçekten erişime açılmış olabileceği henüz netleşmiş değil.
Operasyonlar sürüyor, kullanıcılar için risk dolandırıcılık mesajlarında
Şirket, internet sitesi ve uygulamasının normal şekilde çalışmayı sürdürdüğünü, müşterilerin alışverişe devam edebileceğini bildirdi. Bu tablo, ilk aşamada ticari operasyonun kesintiye uğramadığını gösterirken, veri güvenliği ve müşteri güveni başlıklarını e-ticaret gündeminin üst sıralarına taşıdı.
Kullanıcılara önerilen adımlar neler?
Siber güvenlik uzmanları, ilk bildirimin ardından ortaya çıkabilecek sahte e-posta, SMS ve telefon aramalarına karşı ekstra dikkat çağrısı yapıyor. Özellikle hesap ihlali, para iadesi ya da şifre sıfırlama bahanesiyle gönderilen bağlantılara temkinli yaklaşılması isteniyor.
- Dış bağlantıya tıklamamak ve gelişmeleri yalnızca şirketin resmî kanallarından takip etmek.
- Asos hesabının şifresini değiştirmek; aynı şifre başka sitelerde kullanılıyorsa onları da güncellemek.
- Banka ve e-posta gibi kritik hesaplarda iki adımlı doğrulamayı etkinleştirmek.
- Çevrim içi işlemleri izleyerek olağan dışı hareketleri kontrol etmek.
Uzmanlara göre kısa vadede en büyük risk, kullanıcıların kafa karışıklığından yararlanmayı hedefleyen yeni dolandırıcılık girişimleri. Bu nedenle yeni duyuruların yalnızca resmî Asos kanalları üzerinden doğrulanması tavsiye ediliyor.
التعليقات (0)
لا توجد تعليقات بعد. كن أول المعلقين.
اكتب تعليقاً
Yorum yazmak için giriş yapın. Üyelik ücretsiz; yorumunuz editör onayından sonra yayımlanır.