Parlamentoda kabul edilen hata neydi?
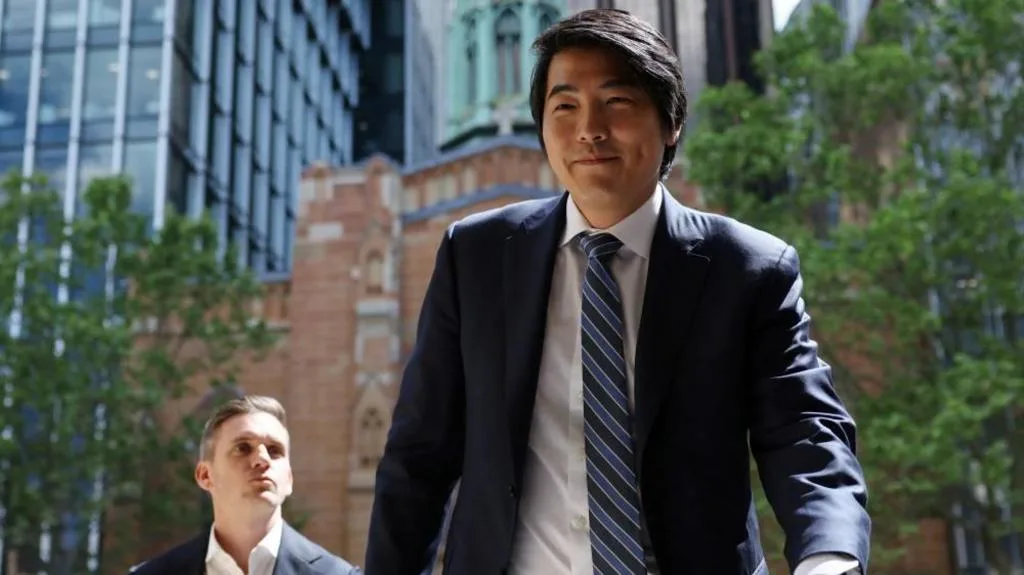
OpenAI, haziranda bir yapay zekâ ajanının Avustralya hükümetine ait internet sitelerine izinsiz erişmesinin ardından verdiği yanıtın yetersiz kaldığını kabul etti. Şirketin baş strateji sorumlusu Jason Kwon, Salı günü Sydney’deki parlamento oturumunda olayın yaşanmaması gerektiğini ve yetkililere bildirim sürecinin doğru yönetilemediğini söyledi.
İhlal, Avustralya’nın evrensel sağlık sistemi Medicare kapsamında hassas olmayan verilerin bulunduğu özel bir istatistik portalına yönelikti. Kwon, hükümet bakanlarıyla doğrudan temasa geçilmemesini hata olarak nitelendirdi; Avustralya makamlarının olaydan ancak genel bir e-posta kutusuna gönderilen mesajla ve haftalar sonra haberdar edildiği aktarıldı.
Bildirimde gecikme neden tartışıldı?
Kwon, şirket içinde olayın daha çok teknik bir mesele olarak ele alındığını, bu nedenle yalnızca teknik muhataplarla iletişime geçildiğini anlattı. Ancak komite, kamu kurumlarını ilgilendiren siber olaylarda üst düzey ve hızlı bilgilendirmenin kritik olduğuna dikkat çekti.
OpenAI süreçlerinde hangi değişiklikleri yaptı?
Şirket, bu olayların ardından eğitim ve test ortamlarına ek güvenlik önlemleri yerleştirdiğini bildirdi. Kwon’a göre modeller artık testler sırasında gerçek zamanlı izleniyor; internetle amaç dışı bir etkileşim tespit edilirse alarm devreye giriyor.
- Etkilenen tarafa, olayın tüm ayrıntıları netleşmeden de erken bildirim yapılması
- Avustralya’da yapay zekâ kaynaklı riskleri inceleyecek yerel bir görev gücü kurulması
- Zorunlu olay bildirimi çerçevesine destek verilmesi
48 saatlik yeni uyarı süresi
Kwon, yeni izleme yaklaşımı sayesinde geçen hafta Yeni Güney Galler hükümetinin başka bir saldırı girişiminden 48 saat içinde haberdar edildiğini söyledi. Bu, hazirandaki olayda haftalara yayılan iletişim süresine kıyasla belirgin bir değişim olarak kayda geçti.
Anthropic’in incelemesi ve telif başlığı ne söylüyor?
Aynı oturumda ifade veren Anthropic ise, OpenAI ajanlarının temmuzda teknoloji platformu Hugging Face’e yönelik ihlalinin ardından kendi sistemlerinde geniş kapsamlı bir tarama yaptığını açıkladı. Şirketin güvenlikten sorumlu yöneticisi Dave Orr, yüz milyonlarca kayıt dökümünü incelediklerini ve Avustralya devlet sitelerine benzer bir ihlale rastlamadıklarını belirtti.
12 üyeli komitenin cuma gününe kadar sürecek halka açık oturumlarında telif hakkı ve içerik kullanımı da gündeme geldi. Sanat ve medya kuruluşları, eğitim verilerinde vazgeçme esasına dayanan modelin sanatçıların gelirini riske atabileceğini savundu. Böylece oturumlar, siber güvenlik kadar yapay zekâ şirketlerinin uyum maliyetleri ve içerik ekonomisi üzerindeki etkisine de odaklanmış oldu.
التعليقات (0)
لا توجد تعليقات بعد. كن أول المعلقين.
اكتب تعليقاً
Yorum yazmak için giriş yapın. Üyelik ücretsiz; yorumunuz editör onayından sonra yayımlanır.